Filonuzun puanı, en riskli sunucu önde
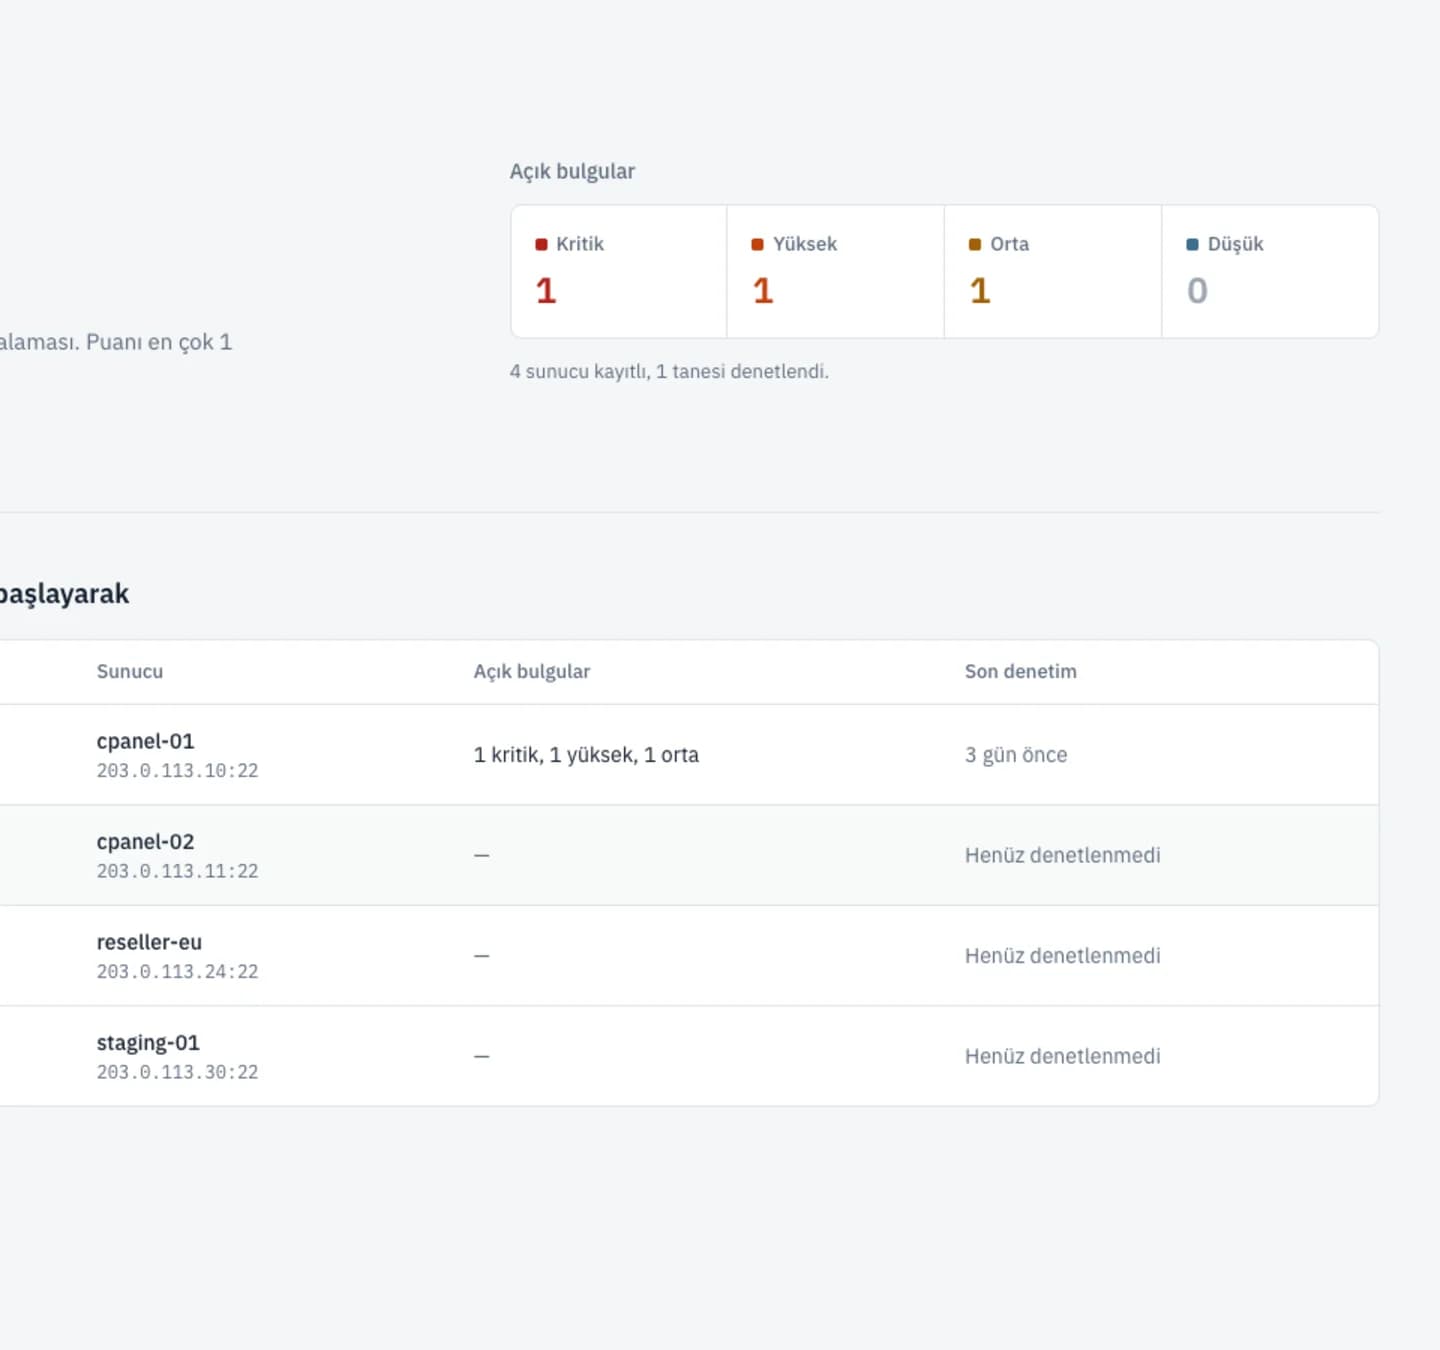
Her sunucu 100 puandan başlar; açık bulgu başına kritik 30, yüksek 15, orta 6, düşük 2 düşer. Panel en riskli sunucudan başlar ve puanın neden düştüğünü tek cümleyle söyler.
Kan tahlili gibi: her cPanel/WHM sunucunuzun 17 kontrolü her ay ölçülür, normal aralığın dışına çıkanlar işaretlenir, geçen ayla karşılaştırılır. Raporu müşterinize verirsiniz; düzeltmeyi siz onaylarsınız.
Aylık abonelik, teknoweb.net üzerinden · istediğiniz zaman iptal · sunucuya hiçbir şey kurulmaz
| Kontrol | Sonuç | Referans | Geçen ay |
|---|---|---|---|
| CopyFail kernel yetki yükseltme (CVE-2026-31431) | yamalı | yamalı | yamalı |
| cPanel CRLF injection (CVE-2026-41940) | 11.134.0.1 (referans dışı, yüksek) | ≥11.134.0.4 | — |
| PHP2Shell RCE (CVE-2026-109618) | 8.3.36 | yamalı | — |
| cPanel ve işletim sistemi güvenlik güncellemeleri | güncel | güncel | 2 bekliyor |
| SSH sunucu sertleştirme | parola açık (referans dışı) | anahtar | parola açık |
| CSF ve güvenlik duvarı | etkin | etkin | etkin |
| cPHulk kaba kuvvet koruması | etkin | etkin | etkin |
| ModSecurity WAF | etkin | etkin | etkin |
| Yetkili SSH anahtarları | 2 anahtar | tanımlı | 2 anahtar |
| SSL sertifika bitiş tarihleri | geçerli | geçerli | 1 dolmuş |
| Bekleyen yeniden başlatma | hayır | hayır | hayır |
| PHP güvenlik ayarları (tüm sürümler) | expose_php (referans dışı) | kapalı | expose_php |
| MySQL / MariaDB sertleştirme | normal | normal | local_infile |
| SSL/TLS yapılandırması | TLS 1.2+ | TLS 1.2+ | TLS 1.2+ |
| Dosya izinleri | normal | normal | normal |
| Web sunucu sertleştirme | normal | normal | normal |
| Kernel güvenlik parametreleri | normal | normal | normal |
14 normal · 3 referans dışı
Güvenlik puanı 60/100
Üç yüz sitelik filoda hangi sertifikanın ne zaman biteceğini kimse takvime yazmıyor. Müşteri tarayıcıda kırmızı uyarıyı görünce siz de görüyorsunuz.
Sentinel ileHer ay her sitenin sertifika bitiş tarihi ölçülür; dolan ve dolmak üzere olanlar raporda ve e-postada, müşteri fark etmeden önce.
Sürümleri tek tek WHM'den okumak saatler alıyor. Pazartesiye kadar hangi sunucunun yamalı olduğunu söyleyebilen bir liste yok.
Sentinel ilePanelde her sunucunun cPanel sürümü ve bilinen CVE durumu duruyor; elle denetim başlatınca 1–3 dakikada yeni listeyi alırsınız.
Koruma aracı kurmak ile doğru çalıştığını bilmek ayrı şeyler. Parola ile SSH girişi açık kalmış bir sunucuda en iyi güvenlik duvarı bile işe yaramıyor.
Sentinel ileCSF, cPHulk, ModSecurity ve SSH ayarları 17 kontrolün içinde; yanlış ayar referans dışı değer olarak işaretlenir, düzeltmeyi onaylarsınız.
TeknoWeb'in kendi hosting filosundaki 295 sitelik ilk denetim süresi dolmuş 44 SSL sertifikası ve 13 PHP güvenlik açığı çıkardı. O güne kadar kullandığımız denetim bunların hiçbirini görmüyordu.
| Denetlenen site | 295 |
|---|---|
| Süresi dolmuş SSL sertifikası | 44 |
| PHP güvenlik açığı (sürüm bazlı) | 13 |
| Önceki denetimin gördüğü | 0 |
Her yeni kontrol önce bizim filomuzda çalışır, sonra müşteriye açılır. Müşteri sunucusuna giden her denetim, kendi sunucumuza gidenle aynı 17 kontrol ve aynı kurallardır.
Adres ve SSH bilgisini girersiniz. Sentinel bağlanmadan önce sunucunun host anahtarını tarar; parmak izini kendi sunucunuzdakiyle karşılaştırıp onaylarsınız. Anahtar sonradan değişirse Sentinel kimlik bilgisi göndermeden durur.
Ayın birinde tüm filo denetlenir; istediğiniz an elle de başlatırsınız. 1–3 dakika sürer, yalnızca okur. Sonuç: 0–100 puan, referans dışı değerler işaretli, geçen ayla yan yana, Türkçe PDF.
Referans dışı değerler modül modül listelenir. “Önce göster” uygulanacak komutları sunucuya dokunmadan listeler; “Düzelt” önce yedek alır, uygular, sonra aynı değeri yeniden ölçer. Onaysız otomatik düzeltme yoktur.
Aşağıdakiler gerçek panel ekranları (demo filo). Metafor değil; ürünün kendisi.
Her sunucu 100 puandan başlar; açık bulgu başına kritik 30, yüksek 15, orta 6, düşük 2 düşer. Panel en riskli sunucudan başlar ve puanın neden düştüğünü tek cümleyle söyler.
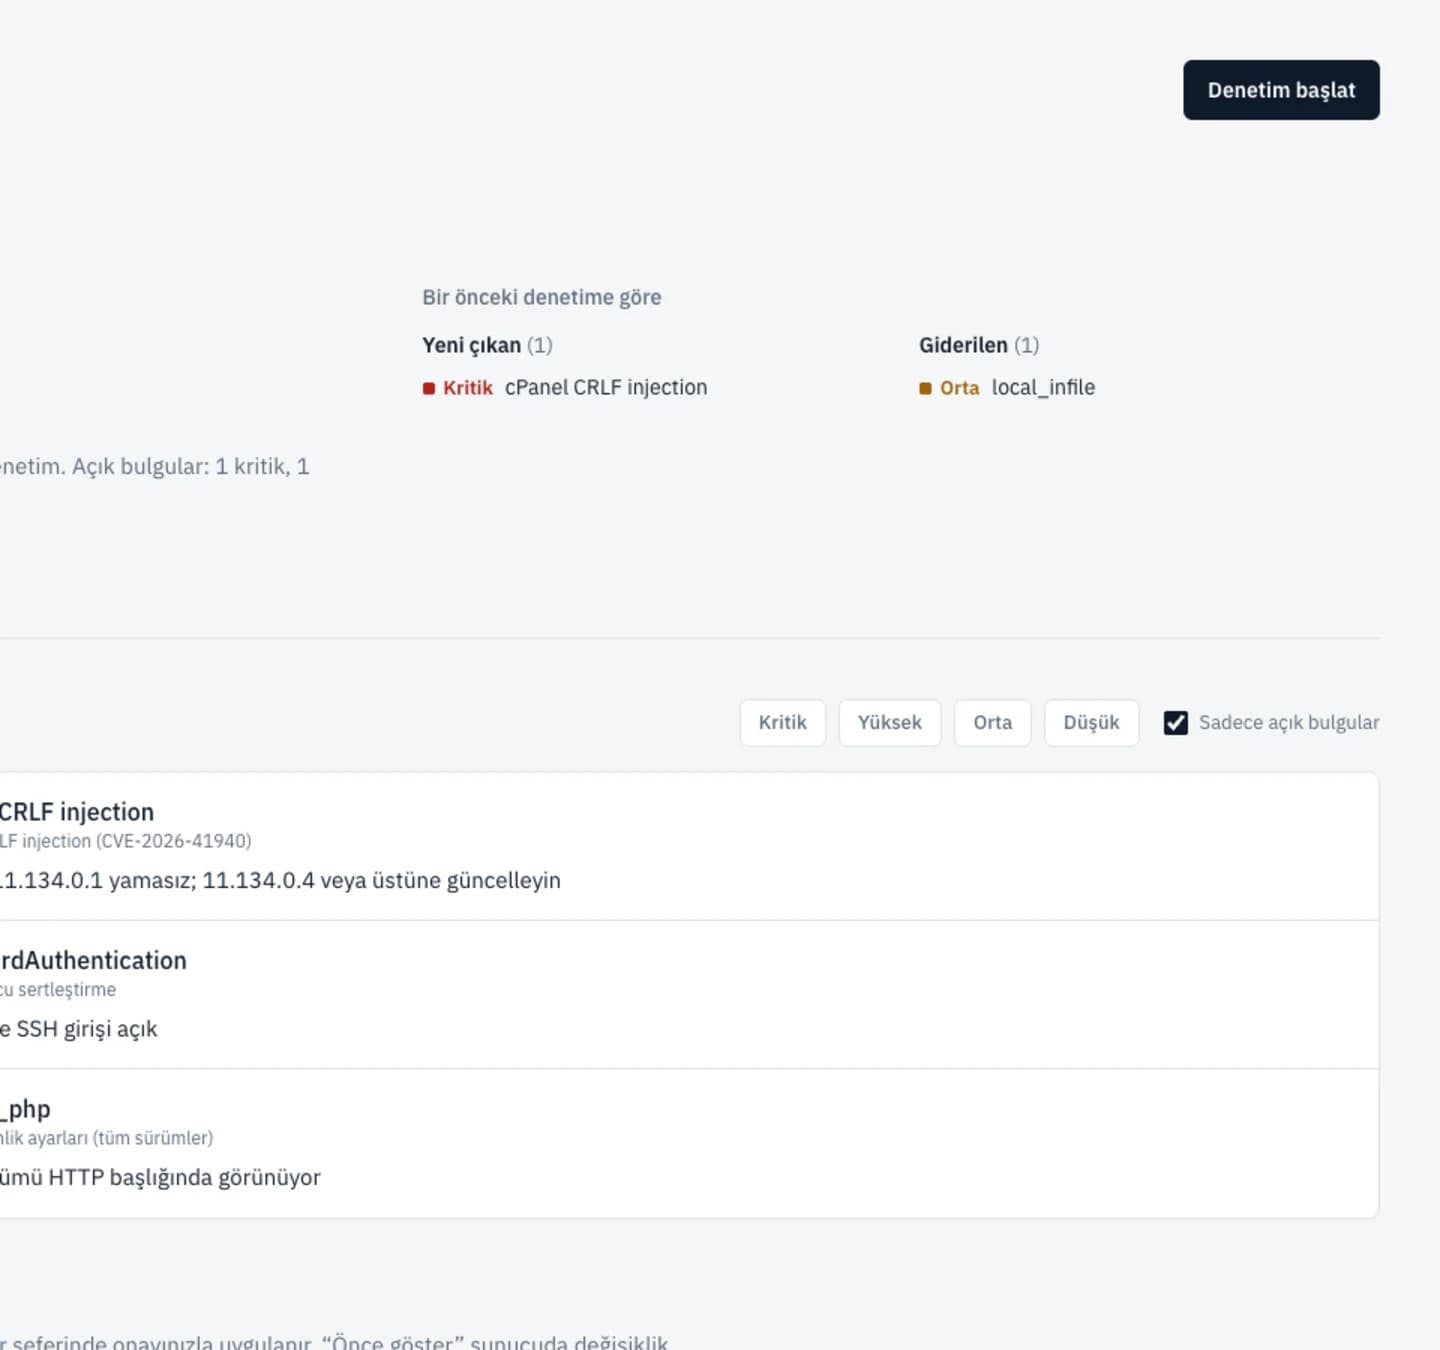
Her denetim bir öncekiyle karşılaştırılır: yeni çıkan, giderilen ve hâlâ açık olanlar ayrı listelenir. Düzeltilebilir bulguların yanında “Önce göster” ve “Düzelt” durur.
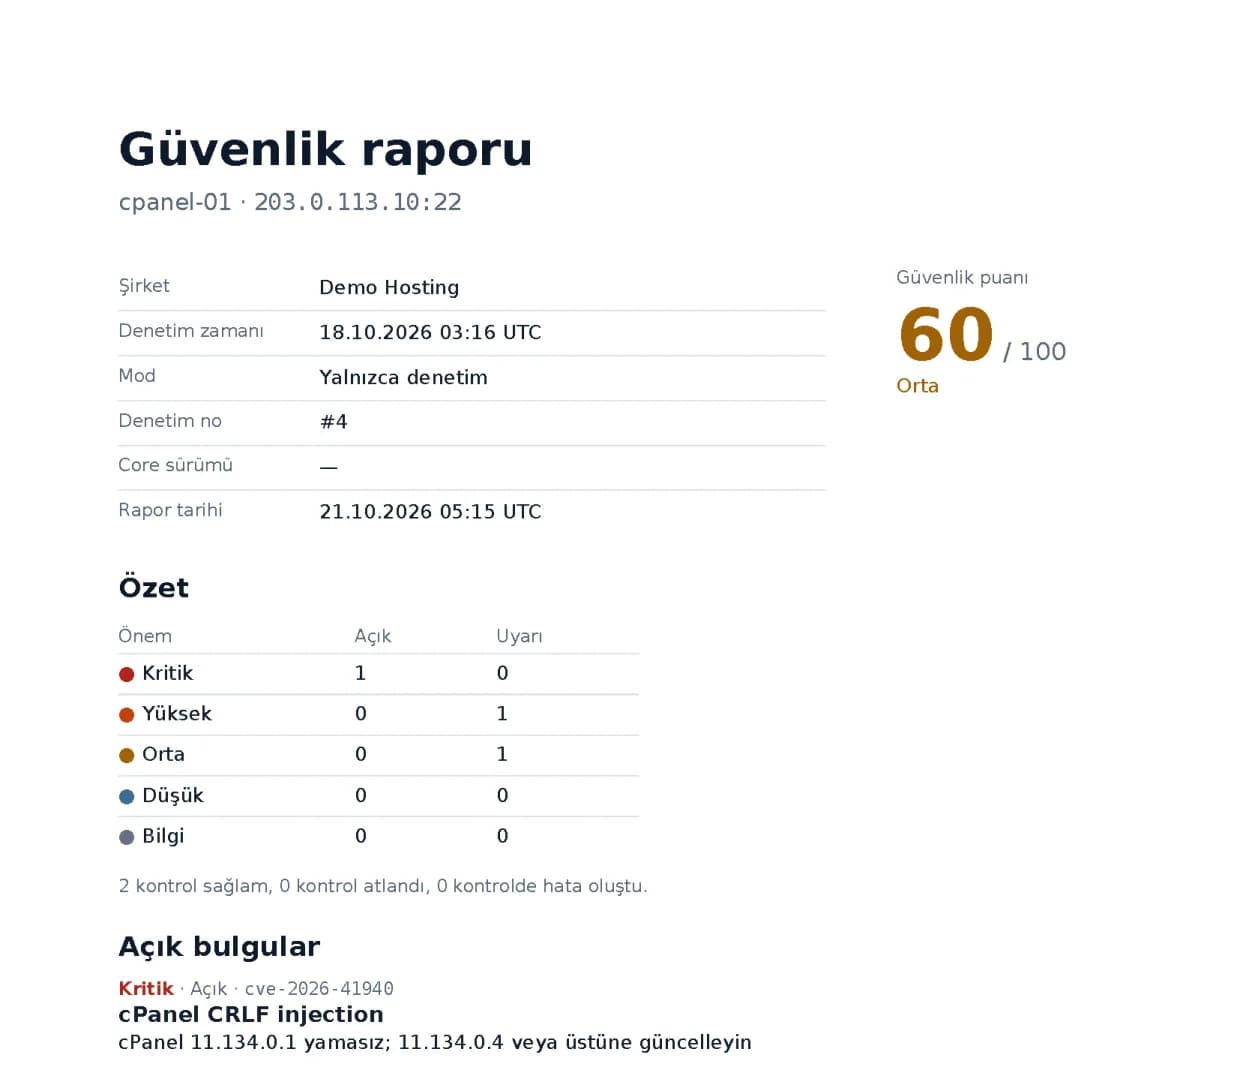
Her denetimin PDF'i arşivde durur: puan, önem özeti, açık bulgular ve puanın nasıl hesaplandığı. Sunucu erişim bilgileri rapora girmez; müşterinize ya da denetçinize olduğu gibi gönderebilirsiniz. Yandaki sayfa gerçek bir Sentinel raporunun ilk sayfası (demo filo).
Güncel cPanel CVE'lerinden SSH ve güvenlik duvarı ayarlarına, tüm PHP sürümlerinden MySQL'e. Her kontrolün önem derecesi sabittir; puan buna göre hesaplanır ve raporda nasıl hesaplandığı yazar.
Sentinel sizin adınıza sunucuya giriyor. Bu yüzden her adım, erişim bilgisinin çalındığı ya da aradaki ağın ele geçirildiği senaryoya göre tasarlandı.
Koruma araçları sunucuda saldırıyı engeller. Sentinel, o araçların da doğru çalışıp çalışmadığını dışarıdan ölçer ve bunu belgeler.
| Sentinel | Imunify360 / CSF | Elle sysadmin | |
|---|---|---|---|
| Ne yapar | Dışarıdan ölçer, raporlar, onayınızla düzeltir | Sunucuda saldırıyı engeller | Ne istenirse |
| 17 kontrol her ay aynı sırada | Evet, otomatik | Hayır; kendi alanını izler | Hatırlanırsa |
| Koruma aracının doğru kurulduğunu söyler | Evet (CSF, cPHulk, ModSecurity dahil) | Hayır | Elle kontrolle |
| Türkçe PDF rapor, aydan aya fark | Her denetimde | Yok | Ayrıca yazılır |
| Düzeltme | Önce göster, onayla, yedekle, uygula, yeniden ölç | Kendi kuralları içinde | Deneyime bağlı |
| Aylık maliyet / sunucu | ₺499'dan | ~₺700 (Imunify360) | ₺2.000+ / saat |
Aylık, sunucu başına, KDV hariç. 5+ sunucuda %10, 10+ sunucuda %20 indirim; yıllık ödemede 2 ay bedava.
₺499 / ay / sunucu
Aylık denetim
₺899 / ay / sunucu
Haftalık denetim
Özel teklif
Günlük denetim
Launch döneminde ilk 50 müşteriye %50 erken kayıt indirimi.
Sunucuyu ekleyin, parmak izini onaylayın, denetimi başlatın. Birkaç dakika sonra puanınız ve değerleriniz panelde, PDF'i arşivde. Aylık abonelik teknoweb.net üzerinden; istediğiniz zaman iptal edersiniz.